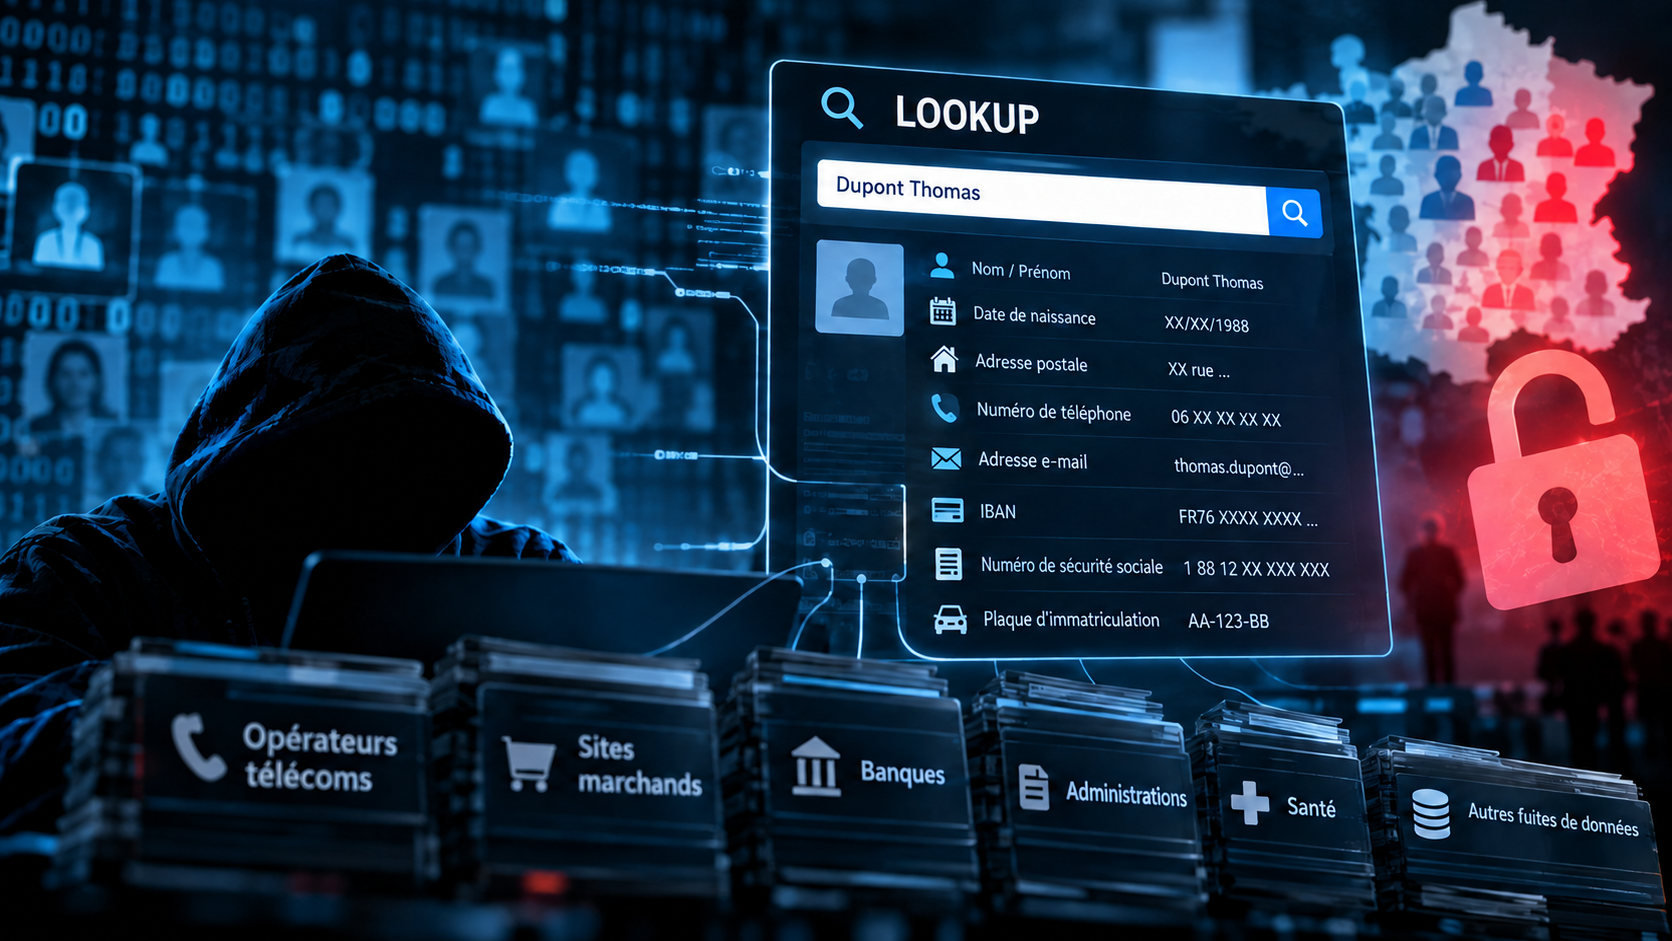
Numéro de téléphone, adresse personnelle, adresse e-mail, date de naissance, IBAN, plaque d’immatriculation et parfois même numéro de sécurité sociale… Des informations extrêmement personnelles concernant des millions de Français peuvent aujourd’hui être retrouvées en quelques secondes sur des moteurs de recherche clandestins alimentés par des données issues de cyberattaques.
Fin septembre 2026, RTL a notamment révélé avoir pu retrouver, à partir d’un simple nom, des informations associées à plusieurs personnalités publiques et politiques. Le média explique avoir obtenu des numéros de téléphone attribués notamment à Marine Le Pen, Jean-Luc Mélenchon et Édouard Philippe, ainsi que d’autres informations personnelles concernant différentes personnalités. Mais derrière les noms connus qui attirent l’attention se cache un phénomène beaucoup plus préoccupant : ces outils ne ciblent pas uniquement les célébrités ou les responsables politiques. Ils exploitent les données personnelles de millions de citoyens ordinaires.
Ces services portent un nom : les « lookups ». Ils illustrent une évolution majeure de la cybercriminalité. Le danger ne vient désormais plus seulement d’une fuite de données prise isolément. Il vient de la possibilité de regrouper, croiser et exploiter automatiquement des informations provenant de dizaines de piratages différents afin de reconstruire le profil numérique d’une personne. Comprendre leur fonctionnement est donc essentiel pour mieux mesurer les risques et, surtout, adopter les bons réflexes.
Qu’est-ce qu’un « lookup » et d’où viennent toutes ces données personnelles ?
Lorsqu’une entreprise, une administration, une association ou un service en ligne est victime d’une cyberattaque, les pirates cherchent régulièrement à récupérer les bases de données qu’elle détient.
Ces fichiers peuvent contenir différentes informations :
- noms et prénoms ;
- adresses e-mail ;
- numéros de téléphone ;
- adresses postales ;
- dates de naissance ;
- identifiants de connexion ;
- informations relatives à des comptes clients ;
- coordonnées bancaires ;
- IBAN ;
- numéros de sécurité sociale ;
- plaques d’immatriculation ;
- informations professionnelles ou administratives.
La CNIL définit une violation de données personnelles comme une atteinte à la disponibilité, à l’intégrité ou à la confidentialité de données personnelles, de manière accidentelle ou illicite. Une fois dérobées, ces informations peuvent suivre différents chemins. Certaines bases de données sont revendues. D’autres sont diffusées sur des forums cybercriminels, des messageries comme Telegram ou différents espaces clandestins. Elles peuvent également circuler pendant des années et être copiées d’un groupe à un autre.
Les « lookups » changent complètement l’échelle du problème
Pendant longtemps, exploiter ces données nécessitait de savoir où chercher, de fréquenter certains forums ou de récupérer soi-même de volumineuses bases de données.
Les lookups simplifient considérablement cette démarche. Le principe ressemble à celui d’un moteur de recherche classique. L’utilisateur saisit par exemple : un nom, une adresse e-mail ou un numéro de téléphone. Le moteur interroge ensuite les bases de données volées qu’il a indexées et restitue toutes les informations qu’il peut associer à cette personne. Selon RTL, le service étudié par ses journalistes proposait même les vingt premières recherches gratuitement avant de commercialiser un accès pour environ 20 euros par mois. Le site aurait regroupé des bases provenant de piratages touchant des entreprises, administrations ou associations. Le phénomène était déjà documenté quelques mois auparavant. En juin 2026, Le Monde rapportait que la justice française avait été saisie au sujet de plusieurs services de ce type capables d’interroger des dizaines de bases de données volées.
Une donnée ancienne peut retrouver de la valeur grâce au recoupement
C’est probablement le point le plus important à comprendre. Une fuite de données datant de plusieurs années peut sembler peu inquiétante lorsqu’elle est observée isolément. Mais imaginons différentes cyberattaques :
- Fuite n°1 : nom + adresse e-mail
- Fuite n°2 : nom + téléphone + adresse postale
- Fuite n°3 : téléphone + banque utilisée
- Fuite n°4 : date de naissance + identifiant client
- Fuite n°5 : informations administratives
Individuellement, chacune de ces bases ne fournit qu’une partie du puzzle. Une fois regroupées, elles permettent potentiellement de construire un profil extrêmement détaillé d’une même personne. C’est précisément la force des lookups : transformer des dizaines de fuites dispersées en une base facilement interrogeable. Attention toutefois à une nuance importante : une information présente dans une base volée n’est pas nécessairement exacte ou actuelle. Une adresse peut avoir changé, un numéro de téléphone avoir été réattribué ou certaines données avoir été mal associées. Il ne faut donc pas considérer ces moteurs comme des registres fiables de la population.
Des millions de personnes potentiellement concernées
RTL cite l’estimation d’un spécialiste de la cybersécurité selon laquelle près de neuf Français sur dix pourraient être concernés par la présence de certaines de leurs données dans ce type d’écosystème. Ce chiffre doit cependant être considéré avec prudence : il ne s’agit pas d’un recensement officiel des personnes présentes dans un moteur donné. Une même personne peut apparaître dans dix, vingt ou cinquante bases différentes. Il est donc impossible de convertir directement un nombre d’enregistrements volés en nombre de Français concernés. Ce qui ne fait en revanche plus beaucoup de doute, c’est l’ampleur du phénomène.
Cybermalveillance.gouv.fr rappelle que les violations de données se sont fortement accélérées ces dernières années. En 2024 déjà, les demandes d’assistance de particuliers liées aux violations de données avaient augmenté de 82 %, avec des incidents concernant de très nombreux secteurs : santé, emploi, télécommunications, transport, banque, assurance, distribution ou encore sport. En octobre 2026, Cybermalveillance.gouv.fr et la CNIL indiquent par ailleurs que, selon une étude Ipsos.Digital, près d’un Français sur deux déclare avoir été informé d’une fuite de ses données personnelles au cours des douze derniers mois. Nous ne sommes donc plus face à quelques incidents exceptionnels. La fuite de données personnelles est devenue un risque numérique de masse.
Pourquoi ces données sont-elles aussi dangereuses entre les mains de cybercriminels ?
Une question revient fréquemment lorsque j’évoque les fuites de données lors de mes interventions : « Que peuvent-ils vraiment faire avec mon nom, mon numéro de téléphone ou mon adresse ? ». Pris séparément, ces renseignements peuvent parfois sembler anodins. Le problème commence lorsqu’ils sont associés. Un cybercriminel qui connaît votre nom, votre téléphone, votre adresse, votre banque, votre date de naissance et éventuellement certaines informations concernant vos contrats dispose déjà d’une excellente base pour vous manipuler.
Le phishing devient beaucoup plus crédible
Prenons un exemple. Vous recevez un SMS indiquant : Une activité suspecte vient d’être détectée sur votre compte. Contactez immédiatement votre banque.
Un message générique de ce type peut éveiller votre méfiance. Mais imaginez maintenant un appel au cours duquel votre interlocuteur connaît :
- votre prénom et votre nom ;
- votre numéro de téléphone ;
- votre adresse ;
- le nom de votre banque ;
- les derniers chiffres d’un identifiant ou une autre donnée personnelle.
Psychologiquement, la situation change. Nous avons naturellement tendance à considérer la connaissance d’informations privées comme une preuve d’identité. Or, aujourd’hui, ce raisonnement devient dangereux. Une personne qui connaît vos informations personnelles n’est pas nécessairement la personne ou l’organisme qu’elle prétend être. C’est probablement l’un des nouveaux réflexes les plus importants à enseigner en matière de cybersécurité.
Service-Public.fr rappelle justement que les messages et appels frauduleux peuvent paraître très crédibles parce que les escrocs disposent désormais d’informations récupérées lors de fuites : identité, coordonnées, adresse e-mail, identifiant fiscal ou autres renseignements personnels.
Faux conseiller bancaire, phishing ciblé et usurpation d’identité
Les conséquences d’une fuite de données peuvent être très différentes selon la nature des informations compromises. Cybermalveillance.gouv.fr cite notamment :
- le hameçonnage ciblé ;
- le piratage de comptes ;
- les escroqueries ;
- les faux conseillers bancaires ;
- l’usurpation d’identité ;
- le cyberharcèlement ;
- ou encore certaines formes d’extorsion.
Plus l’attaquant dispose d’informations, plus il peut personnaliser son scénario. Il peut par exemple connaître l’opérateur téléphonique de la victime avant de se faire passer pour son service client. Il peut connaître une banque avant de téléphoner en prétendant appartenir au service antifraude. Il peut disposer d’informations administratives avant d’envoyer un faux message imitant un organisme public. Dans certains scénarios, certaines données peuvent également faciliter des tentatives de récupération de comptes ou d’usurpation d’identité.
Le risque de SIM swapping
Les numéros de téléphone constituent également une information particulièrement intéressante. Dans certaines attaques dites de SIM swapping, un escroc tente de convaincre un opérateur téléphonique de transférer le numéro de sa victime vers une nouvelle carte SIM ou eSIM qu’il contrôle. Des informations personnelles précises peuvent alors l’aider à rendre son histoire plus crédible.
Une fois le numéro récupéré, l’attaquant peut potentiellement recevoir certains SMS destinés à la victime, notamment des codes de confirmation utilisés par des services en ligne. C’est aussi l’une des raisons pour lesquelles les méthodes d’authentification à deux facteurs utilisant une application dédiée ou une clé de sécurité sont, lorsque le service le permet, particulièrement intéressantes.
Les personnalités publiques ne sont que la partie visible du problème
La présence de données concernant des personnalités connues attire évidemment l’attention médiatique. Mais le risque concerne potentiellement tout le monde. Pour un particulier, l’exposition d’une adresse peut entraîner des risques d’arnaque ou d’usurpation.
Pour un dirigeant, un collaborateur ou un salarié disposant d’accès sensibles, ces renseignements peuvent faciliter une attaque ciblée contre son entreprise. Pour un adolescent, l’exposition de coordonnées personnelles peut alimenter du cyberharcèlement ou du doxxing. Pour une personne vulnérable, une connaissance détaillée de son environnement personnel peut faciliter certaines manipulations. Le sujet dépasse donc largement la simple protection informatique. Il touche directement à la prévention, à l’ingénierie sociale et à nos comportements numériques.
Faut-il rechercher son nom sur ces sites ? La tentation peut être forte. Pourtant, utiliser volontairement un moteur alimenté par des données volées n’est pas une bonne méthode pour vérifier si ses informations circulent. D’abord parce qu’on ne connaît pas la sécurité du site lui-même. Ensuite parce que lui communiquer une adresse e-mail ou d’autres informations pour créer un compte revient potentiellement à transmettre encore davantage de données à un acteur dont on ignore totalement les intentions.
Enfin, il existe une dimension juridique. L’article 321-1 du Code pénal définit notamment le recel comme le fait de détenir, transmettre ou bénéficier en connaissance de cause du produit d’un crime ou d’un délit. Le recel est puni de cinq ans d’emprisonnement et de 375 000 euros d’amende. La qualification juridique dépend évidemment de la situation, de l’origine des données et de l’usage qui en est fait. RTL rapporte néanmoins que la brigade de lutte contre la cybercriminalité de la police judiciaire parisienne a ouvert une enquête concernant le service étudié, tandis que plusieurs enquêtes sur d’autres lookups étaient déjà en cours.
La bonne approche n’est donc pas d’aller explorer ces bases clandestines par curiosité.
Vos données ont peut-être fuité : que faut-il réellement faire ?
Il est important de comprendre une chose : une fuite de données ne signifie pas automatiquement que vos comptes ont été piratés. Tout dépend des données concernées. Si votre nom et votre ancienne adresse apparaissent dans une fuite, les conséquences ne sont pas les mêmes que si un mot de passe, une copie de pièce d’identité ou des données bancaires ont été exposés. La réaction doit donc être proportionnée à la nature de l’information compromise.
1. Identifier précisément quelles données ont été exposées
Lorsqu’une entreprise ou une administration vous informe d’une violation de données, lisez attentivement son message. Essayez de déterminer quelles catégories d’informations sont concernées :
- adresse e-mail ;
- numéro de téléphone ;
- mot de passe ;
- adresse ;
- coordonnées bancaires ;
- document d’identité ;
- données administratives ;
- numéro de sécurité sociale.
Cette étape permet d’adapter votre réaction.
2. Changez vos mots de passe lorsque cela est nécessaire
Si un mot de passe est susceptible d’avoir été compromis, changez-le immédiatement. Et surtout, si vous utilisiez le même mot de passe ailleurs, modifiez-le également sur les autres services concernés. Chaque compte important devrait disposer d’un mot de passe différent. L’utilisation d’un gestionnaire de mots de passe permet justement de générer et mémoriser des mots de passe uniques et complexes. Activez également l’authentification à deux facteurs lorsque le service le permet.
3. Devenez beaucoup plus méfiant face aux messages personnalisés
C’est probablement la mesure la plus importante après une fuite. Dans les semaines et mois qui suivent, vous pouvez recevoir des SMS, e-mails ou appels contenant de vraies informations vous concernant. Ne considérez jamais ces informations comme une preuve de légitimité. Votre banque connaît votre adresse ? Un escroc peut désormais la connaître aussi. Votre opérateur connaît votre numéro client ? Celui-ci peut avoir figuré dans une fuite. Une administration connaît votre date de naissance ? Cette donnée peut également circuler.
En cas de doute, interrompez la conversation et contactez vous-même l’organisme via ses coordonnées officielles. Ne rappelez pas le numéro fourni dans le message reçu. Ne cliquez pas sur son lien. Ouvrez vous-même l’application officielle ou saisissez directement l’adresse du site dans votre navigateur.
4. Surveillez vos comptes
Lorsque des informations financières sont concernées, vérifiez régulièrement vos opérations bancaires. Soyez attentif à toute transaction inconnue, mais aussi aux messages annonçant une création de compte, une demande de crédit, un changement de coordonnées ou une opération que vous n’avez pas réalisée. Plus une fraude est détectée rapidement, plus il est possible de réagir efficacement.
5. Conservez les preuves en cas de tentative d’escroquerie
Captures d’écran, SMS, e-mails, numéros de téléphone, URL, dates et heures peuvent être utiles en cas de signalement ou de dépôt de plainte. Évitez de supprimer immédiatement l’ensemble des éléments.
6. Utilisez les dispositifs officiels
En cas de doute ou de cybermalveillance, le service public 17Cyber permet d’obtenir un diagnostic et des conseils adaptés à la situation. Cybermalveillance.gouv.fr propose également des fiches réflexes dédiées aux différentes menaces. Un particulier peut également saisir la CNIL lorsqu’il estime que ses données personnelles ont fait l’objet d’un traitement illicite ou que ses droits ne sont pas respectés.
Le mot de passe ne suffit plus
Pendant longtemps, la sensibilisation à la cybersécurité s’est principalement concentrée sur les mots de passe. Ils restent évidemment essentiels. Mais l’évolution des cyberattaques impose désormais d’aller plus loin. La sécurité numérique repose également sur notre capacité à : identifier une tentative de manipulation, vérifier l’identité d’un interlocuteur, prendre du recul face à l’urgence et comprendre la valeur des informations que nous partageons.
C’est ce que l’on appelle souvent le facteur humain ou la cybersécurité comportementale. Et c’est précisément sur ce terrain que les cybercriminels cherchent aujourd’hui à nous attaquer.
Nous devons changer notre manière de vérifier l’identité d’un interlocuteur
Les lookups montrent parfaitement comment la cybercriminalité évolue. Le problème n’est plus uniquement qu’une entreprise soit piratée et qu’une base de données se retrouve dans la nature. Le véritable danger apparaît lorsque : des centaines de fuites sont regroupées, indexées, croisées et mises à disposition dans un moteur de recherche capable de reconstruire en quelques secondes une partie de l’identité numérique d’une personne. Cette évolution nous oblige à modifier certains réflexes.
L’un des plus importants est sans doute celui-ci : Une personne qui connaît votre nom, votre adresse, votre date de naissance, votre banque ou votre numéro de téléphone ne prouve absolument pas son identité. Ces informations ont pu être récupérées lors d’une ancienne cyberattaque. La véritable protection repose désormais autant sur les outils techniques que sur notre capacité à détecter les tentatives de manipulation.
Sensibiliser avant que l’attaque arrive
C’est précisément l’objectif de Prévention Internet. J’interviens auprès de différents publics pour expliquer concrètement les mécanismes utilisés par les cybercriminels et transmettre les bons réflexes face aux risques numériques : fuites de données, phishing, faux conseillers bancaires, arnaques en ligne, usurpation d’identité, réseaux sociaux, ingénierie sociale et protection des données personnelles. Ces sujets peuvent être abordés dans le cadre de conférences, ateliers et actions de sensibilisation, avec un contenu adapté au public concerné : particuliers, jeunes, étudiants, établissements scolaires et d’enseignement supérieur, structures spécialisées, associations, collectivités ou organisations.
L’objectif n’est pas de faire peur avec la cybersécurité, mais de permettre à chacun de comprendre les mécanismes de l’attaque avant d’y être confronté. Pour organiser une conférence, un atelier ou une intervention sur la cybersécurité et la prévention des dangers du web, vous pouvez prendre contact avec moi.